


(一)什么是SIL
SIL是Safety Integrity Level的缩写,译为安全完整性等级。
SIL是在1998年颁布的IEC61508功能安全标准中首次提出的,它是功能安全等级的一种划分。
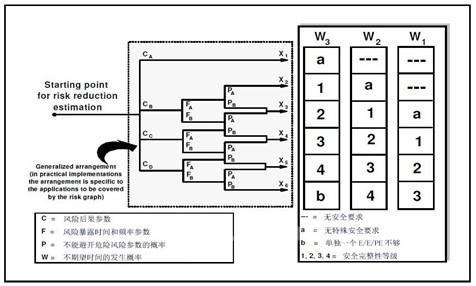
IEC61508将SIL划分为4级,即SIL1,SIL2,SIL3和SIL4。安全相关系统的SIL应该达到哪一级别,是由风险分析得来的,即通过分析风险后果严重程度、风险暴露时间和频率、不能避开风险的概率及不期望事件发生概率这四个因素综合得出。IEC61508-5/ IEC61511-3风险图如下:
(二)SIL和硬件结构约束的关系
一个安全功能所能达到的最高SIL等级受限于硬件的安全完整性。达到硬件安全完整性有两种途径,一种是基于硬件故障裕度和安全失效分数;另一种则基于终端用户反馈的元件可靠度、置信度和硬件故障裕度。
硬件故障裕度N的意思是N+1个故障就会导致安全功能的失效。
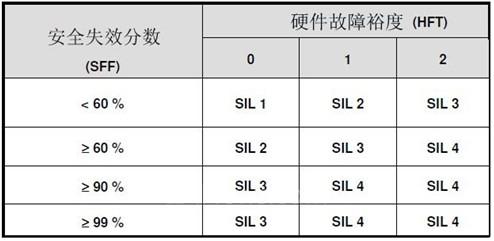
A类元素执行的安全功能,允许的最大安全完整性等级和SFF、HFT关系如下表所示:
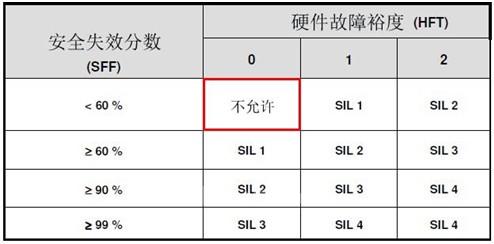
B类元素执行的安全功能,允许的最大安全完整性等级和SFF、HFT关系如下表所示:
A类元素是指所有构成元件的失效模式都明确定义了,并且元素在故障情况下的行为能完全确定,同时有充分独立的失效数据表明可检测故障和不可检测故障的失效率。
B类元素是指至少有一个构成元件的失效模式没有明确定义,或元素在故障情况下的行为不能完全确定,或没有充分独立的失效数据显示可检测故障和不可检测故障的失效率。
[DividePage:NextPage]
(三)SIL认证的现实意义
随着工业事故及其对社会的影响被人们广泛认知,越来越多的政府和企业意识到安全的重要性。SIL认证的过程就是帮助企业把最好的工程实践经验和安全技术(IEC61508和IEC61511)充分利用,避免工业事故的再次发生。因为这些经验和技术是建立在大量的实际经验和教训基础之上的。
SIL认证的现实意义在于:
◆ 改进安全;
◆ 防止生产人员和生产区外部人民的身体损害;
◆ 避免破坏环境;
◆ 避免生产损失;
◆ 避免法律责任。
(四)危险故障示例
危险故障的例子如下:
◆不合适的硬件或软件规范;
◆ 冗长的安全要求规范;
◆ 任意硬件故障机制;
◆ 系统硬件故障机制;
◆ 软件错误;
◆ 常见原因故障;
◆ 人为失误;
◆ 环境影响——例如,电磁,温度,机械;
◆系统供电电压波动——例如,供电损失,电压降低。
方森安略(北京)科技有限公司 供稿




 京公网安备 11011202001138号

